2026机器人与智能汽车 · 安全合规咨询

让智能产品
设计即安全出厂即合规

从 TARA 到合规证据链,把 ISO/SAE 21434、EU CRA、GDPR 的条款要求,落成研发流程里可交付、可复核的动作。

Make Intelligence Trustworthy

20+年 · 团队工程经验
4大安全域贯通
5款合规平台组合
一条链:从条款到证据 Evidencing
  • 01
    启动 · 明确合规边界 目标市场 / 适用条款 / 机型范围
  • 02
    分析 · 设计期威胁建模 攻击路径 / 跨域传导 / 后果评估
  • 03
    控制 · 安全设计与控制实施 架构约束 / 需求下发 / 变更复评
  • 04
    验证 · 证据完整可追溯 控制有效 / 需求关联 / 复测记录
同一机型 · 同一版本 · 同一场景示意
Standards & Regulations
ISO/SAE 21434 UN R155 UN R156 ISO 24089 EU CRA RED Machinery Regulation GDPR EU AI Act GB 44495-2024 GB 44496-2024 GB/T 44464-2024 ISO/IEC 29147 SBOM · CycloneDX
01 / 法规窗口期

合规不是选择题,
是上市的前提条件

网络攻击可以沿通信与控制链路传导到物理执行机构;与此同时,欧盟的产品安全、机械与数据法规已进入分阶段强制执行期。智能产品的安全问题,同时是准入问题。

物理世界

Physical

控制指令遭篡改,安全功能失效,或发生碰撞与夹伤。

网络世界

Network

远程接口被突破,固件或数据遭非法篡改与替换。

智能世界

Intelligence

感知样本或输入被干扰,识别与决策出现偏差。

数据与隐私

Data & Privacy

个人信息泄露,或用户数据访问机制缺失。

欧盟合规时间窗 · 关键节点

2025-08-01
RED 已适用

无线电设备指令网络安全要求

2026-09-11
CRA 报告义务 已适用

漏洞与事件通报义务生效

2027-01-20
MR · 机械法规 适用

机械法规新规开始适用

2027-12-11
CRA 全面适用 全面合规

全部义务与 CE 要求落地

2027-12 / 2028-08
EU AI Act 分阶段

高风险系统义务分阶段适用

今天
02 / 解决方案

四条路径,
覆盖产品全生命周期

先判断产品该走哪条法规路径,再决定需要哪些控制与证据。我们不做通用模板,只做能通过评审的那一套。

01

出海准入合规

EU Market Access · CRA / RED / MR

面向“带数字元素的产品”,完成适用性判定、风险评估、技术文档与 CE 符合性评估路径设计,并把 24h 预警、72h 通报的漏洞报告义务落成流程。

EU CRA RED Machinery Regulation CE
02

汽车网络安全 CSMS & SUMS

Automotive · UN R155 / R156

依据 UN R155 / R156 与 ISO/SAE 21434、ISO 24089,建立覆盖概念、开发、生产与后生产的网络安全管理体系与软件升级管理体系,支撑车型型式认证与供应商审核。

UN R155 UN R156 ISO/SAE 21434 ISO 24089
03

机器人与智能设备欧盟合规

Robotics & Smart Devices

机械法规(MR)、无线电设备指令(RED)与 CRA 交叉适用下的安全设计与技术文件,面向人形机器人、智能测量设备等新品类完成合规路径论证。

Machinery Regulation RED EU CRA GDPR
04

AI 与数据隐私合规

AI Act & Data Privacy

EU AI Act 风险分级与义务映射、GDPR 数据处理与跨境传输、音视频感知采集的合法性基础,以及训练数据与模型治理的最小可行方案。

EU AI Act GDPR Data Act DPIA
03 / 服务模式

先建方法,再用工具提效

合规不是一次性的文档交付。把法规义务拆成研发动作,让证据随版本持续积累——第一款机型建能力,后续机型复用能力。

A专家咨询与协同交付

把第一台机器的合规跑通

鼎极专家与客户团队共同工作,从场景进入、方法定义到证据归档,边交付边把方法留在客户组织里。

适用
首款出海机型认证准备,或变更较少的存量产品
交付
TARA 报告 + 验证记录 + 合规证据包
B工具平台持续提效

让合规随版本自动积累

以可组合的平台模块承接方法,规则库按客户的法规组合与机型结构定制,专家做规则复核与结论审阅。

适用
多机型并行研发、频繁固件迭代与持续管控
交付
定制规则库 + 可组合工具模块 + 专家复核
01 启动 · 明确边界

识别目标市场、适用条款与机型范围

02 分析 · 威胁建模

推导攻击路径、跨域传导与潜在后果

03 控制 · 设计实施

把风险消减控制写进架构与开发需求

04 验证 · 证据追溯

验证控制有效性,关联需求与复测记录

合规边界:鼎极提供方法、控制项与证据,不代替客户作出合规判定。产品是否满足法规要求、是否签署 EU Declaration of Conformity,由制造商授权人员依据证据作出决定。

04 / 产品平台

五款可组合平台,
承接全生命周期

方法沉淀为工具,工具再反哺方法。五个模块可单独使用,也可按机型组合成一条完整的证据链。

ThreatSec 威胁分析与风险评估平台

威胁,看得见。

  • 使用场景
    架构设计或改款阶段,建立可视化安全模型
  • 核心能力
    威胁库推导攻击路径,量化评估被攻破后物理运动的传导风险
  • 交付结果
    TARA 记录、安全需求与验证用例
  • 客户价值
    版本变更后自动定位受影响路径,减少重复建模
CompSec 供应链安全平台

组件,查得清。

  • 使用场景
    版本发布前扫描源码与固件,生成软件 / 硬件 / AI / 密码组成清单
  • 核心能力
    关联 CVE 漏洞库与组件依赖拓扑,结合调用可达性锁定真实影响项
  • 交付结果
    识别 GPL 等强传染许可,输出 VEX 与修复建议
  • 客户价值
    自动比对版本基线,缩短发版核查周期
VeriSec 安全验证平台

控制,验得过。

  • 使用场景
    面向高风险路径的定向渗透测试与自动化验证
  • 核心能力
    依据 ThreatSec 识别的攻击路径执行协议模糊测试与会话重放
  • 交付结果
    在仿真、硬件在环或受控真机环境记录物理后果
  • 客户价值
    整改前后同条件回归复测,输出对比报告
ResSec 漏洞响应与通报平台

响应,跟得上。

  • 使用场景
    接收外部漏洞情报或通报,快速锁定受影响机型与固件
  • 核心能力
    自动追踪 24h 预警、72h 通报 与 14d / 1m 最终报告倒计时
  • 交付结果
    按欧盟单一报告平台模板生成通报初稿与证据时间链
  • 客户价值
    全流程时间戳固化,自动生成可提交证据包
GovernSec 安全治理与合规平台

风险,管得住。

  • 使用场景
    面向欧盟多法规并行准入,把法规义务拆解为统一的研发控制项
  • 核心能力
    串联法规、需求、控制、测试与证据,实时标出缺失或过期证据
  • 交付结果
    导出合规证据索引包,识别需重测项与可复用证据
  • 客户价值
    固化责任人与会签记录,支撑授权人员作出发布决定
05 / 客户案例

在真实的准入项目里,
把合规跑通

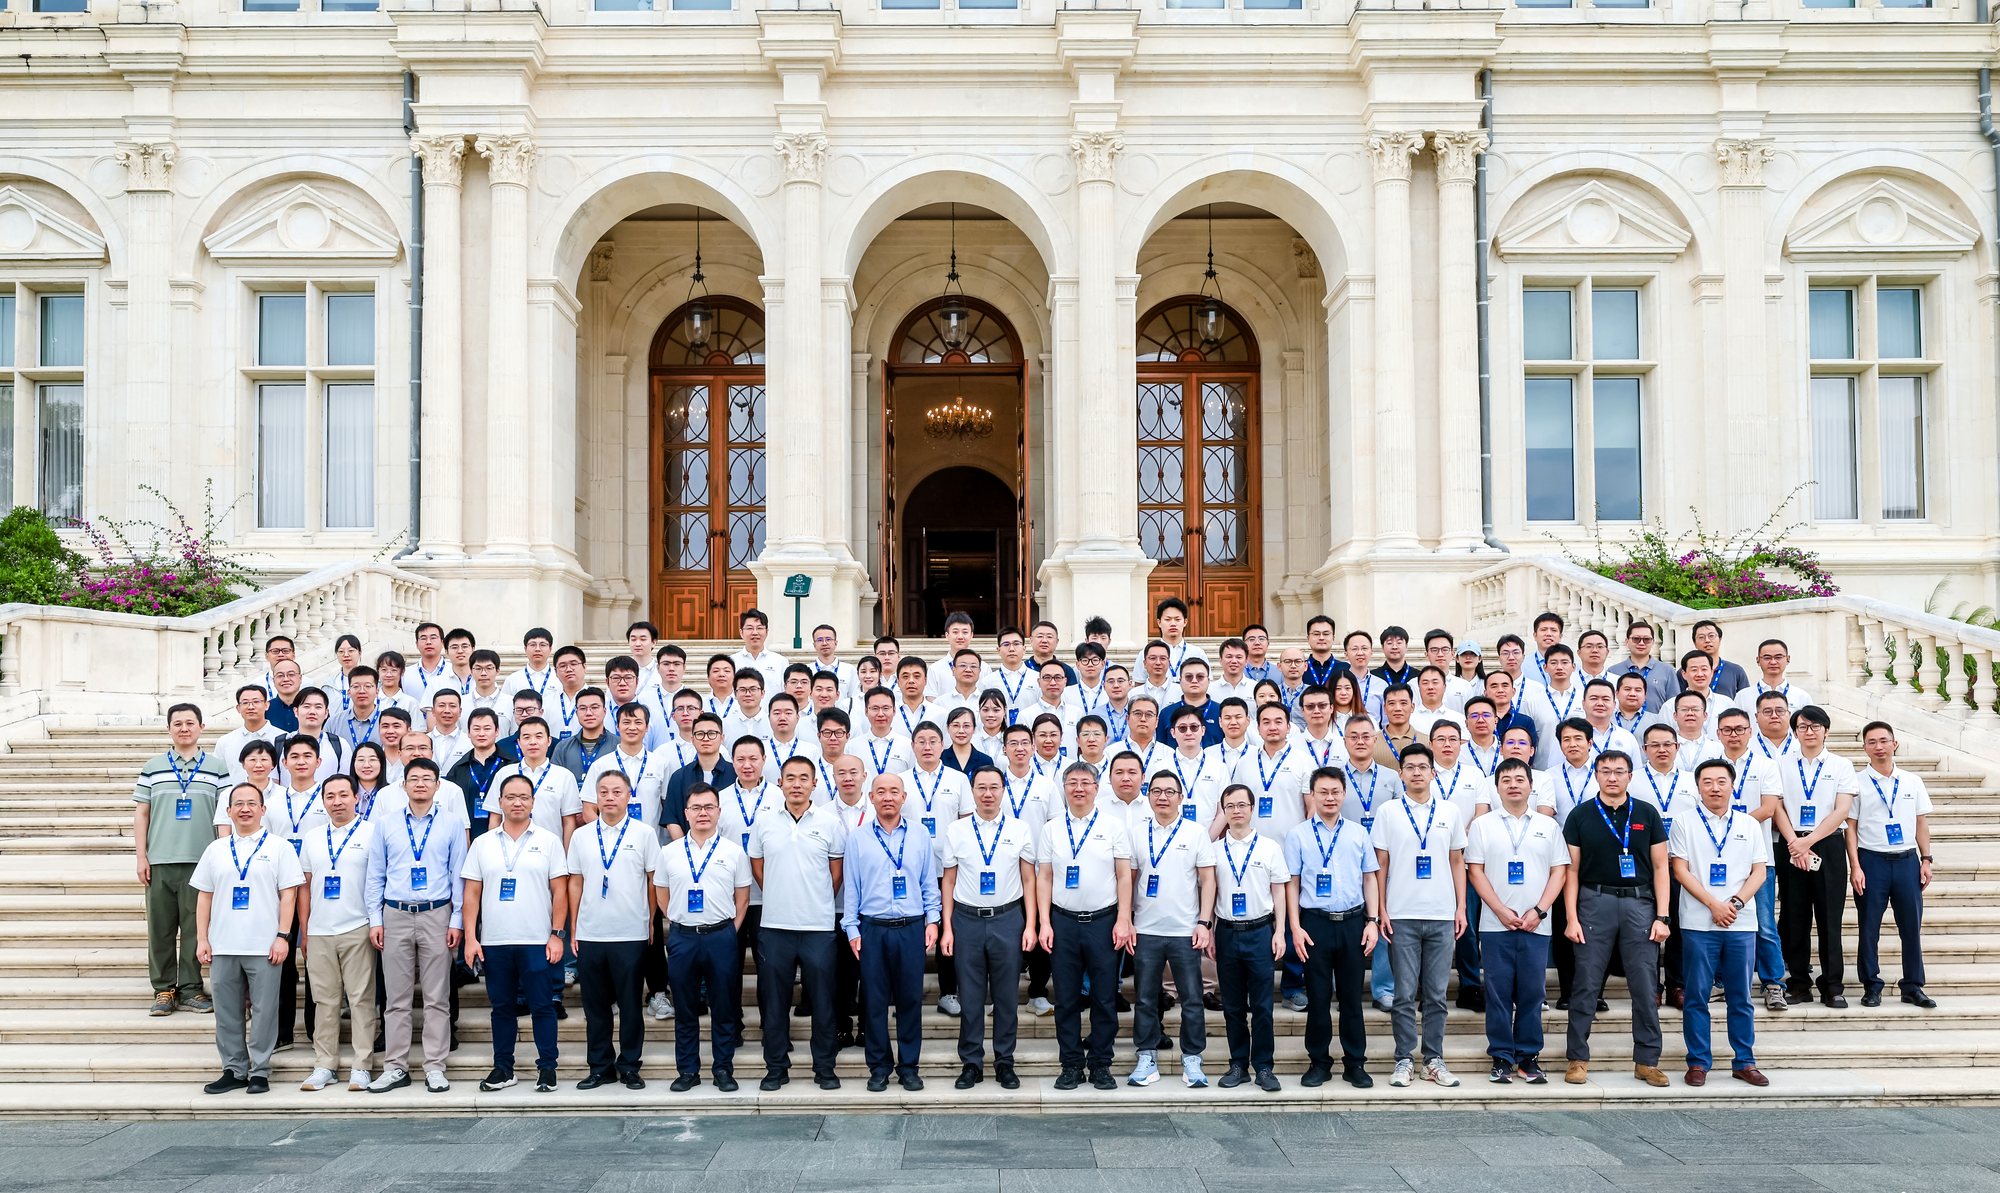
第四届引望车联网安全大会参会合影
2026 · 第四届引望车联网安全大会

与整车、零部件与机器人企业
一起把安全合规做实

参会合影 · 协作 · 安全 · 未来

Automotive / CSMS · SUMS

汽车网络安全管理体系与软件升级体系

多家整车企业与科研机构

依据 UN R155 / R156 建立组织级 CSMS 与 SUMS 流程,完成 TARA 方法定义、供应商接口约定与型式认证证据准备,并对齐 GB 44495-2024、GB 44496-2024 的国内要求。

UN R155 UN R156 ISO/SAE 21434 GB 44495-2024
Robotics / GDPR

人形交互服务机器人 · 欧盟隐私合规

某具身智能公司

针对音视频感知采集场景,梳理个人数据处理链路与合法性基础,完成跨境传输评估与隐私设计改进,输出可审计的 GDPR 合规文档与数据保护影响评估。

GDPR DPIA 跨境传输
Instrument / CRA

智能测量与联网激光设备 · CRA 合规

某智能测量设备企业

以 CRA 附件要求为基线,完成产品适用性判定、威胁建模与安全需求下发,建立 SBOM 与漏洞报告流程,形成首版技术文档与合规证据包。

EU CRA SBOM TARA

服务对象

整车与零部件企业 人形与服务机器人 智能测量与联网设备 工业与物联网终端 高校与科研机构
06 / 关于我们

一支从华为走出来的
安全合规团队

鼎极(南京)网络智能科技有限公司由前华为网络安全与终端安全团队创立。合伙人平均 16–20 年通信与网络安全工程经验,覆盖合规咨询、安全架构与平台研发——把体系化的安全工程方法,做成智能产品企业用得动的咨询与工具。

  • 公司战略
    咨询赋能 · 产品提效深耕客户需求,把专业能力持续产品化
  • 行业聚焦
    网络 · AI · 数据 · 隐私聚焦机器人与汽车等智能产品,贯通四大安全域
  • 价值主张
    设计即安全 · 出厂即合规让合规成为工程目标,而不是发布前的一次补材料
20年+核心团队工程经验
5位合伙人团队
4大安全域贯通覆盖
5款合规平台组合
核心团队

创始人与四位合伙人

均来自前华为,16–20 年通信与网络安全工程经验,覆盖合规咨询、安全架构、平台研发与产业营销。

李民,鼎极智能创始人、CEO
Founder & CEO

李民Li Min

合规不是发布前补的一叠材料,
而是设计阶段就该写进架构的约束。

南京航空航天大学硕士,CISSP。20 余年华为网络安全规划经验,主导华为数据通信、IoT 与车联网安全解决方案规划,参与制定中国量子保密通信标准。现负责鼎极的技术战略、合规方法论与生态合作。

  • 20年+华为网络安全规划
  • CISSP国际信息安全认证
  • 硕士南京航空航天大学

团队能力

四个能力域,覆盖从咨询判断到平台落地的完整链路

  • 01 合规与准入咨询

    覆盖 ISO/SAE 21434、UN R155/R156、CRA、RED 与 AI Act,为多家整车企业建立 CSMS / SUMS 体系,并参与起草 ETSI 安全标准。

  • 02 终端与产品安全

    20 年+ 手机与终端安全研发积累,搭建过终端安全与隐私合规流程,负责多款产品的隐私竞争力落地;参与制定国家工业机器人安全强标。

  • 03 平台与工具研发

    16 年+ 安全研发经验,主导数据通信产品线配置管理平台与政企网关安全方案,擅长把咨询方法固化为可复用的平台能力。

  • 04 全球产业与生态

    20 年+ 市场营销经验,主导 MWC 等全球产业峰会,交付多个海外战略项目,负责生态合作与产业资源整合。

Q1CRA 已经生效了吗?我们什么时候必须合规?
CRA 已于 2024-12-10 生效,2026-09-11 起漏洞与事件报告义务已经适用,2027-12-11 起全面适用。也就是说,报告义务现在就已经在执行,而完整的技术文档、风险评估与 CE 符合性评估需要在全面适用前准备到位——证据链的准备周期通常长于文档本身。
Q2我们已做过 ISO/SAE 21434 的 TARA,还需要重做吗?
不需要重做,需要映射与补强。已有 TARA 通常只覆盖安全相关的威胁场景,而 CRA 还要求供应链、漏洞处理与更新机制的证据。我们的做法是把既有 TARA 与法规条款逐条对齐,输出“已覆盖 / 需补充 / 需重测”三类清单,避免推倒重来。
Q3一款产品走完合规,大概要多久?
取决于机型数量、既有体系成熟度与是否需要第三方评估。通常先以差距分析起步,明确适用条款与证据缺口,再按机型排期。若首款机型已完成方法定义与证据模板,后续机型的复用比例会显著提高——这也是我们建议先走路径 A、再转路径 B 的原因。
Q4你们会替我们判定合规、签署 DoC 吗?
不会。我们提供方法、控制项、验证记录与证据包,不作出合规结论,也不代替制造商签署 EU Declaration of Conformity,更不冒充公告机构(Notified Body)。合规判定与发布决定始终由客户授权人员作出——这也是证据链需要“可复核”的原因。
Q5既有研发系统(PLM / ALM / CI)要不要换掉?
不需要。平台通过接口与 PLM、ALM、代码仓库、CI/CD、测试管理与工单系统做数据采集与结果回流,合规数据附着在客户现有流程上,而不是再造一套研发流程。
08 / 联系我们

从第一款出海机型开始,
把合规做成能力

不管你现在是在做立项评估、准备型式认证,还是已经被客户追问 SBOM 与漏洞通报,都可以直接联系我们。

邮箱
limin@dingji-ai.com建议邮件附上目标市场与产品类型,便于我们提前判断路径
电话
138 1380 8109工作日 09:00–18:00
地址
江苏省南京市秦淮区建业路 199 号东沛大厦来访请提前预约
公众号
鼎极智安法规解读与合规实践分享